"Hij blijft maar om toestemming vragen." Het is de klacht over Claude Code die ik het vaakst tegenkom, meestal met een toevoeging: ik heb altijd toestaan aangeklikt, ik heb zelfs --dangerously-skip-permissions aangezet, en hij vraagt nog steeds.
Ik heb het gemeten in plaats van te gokken. Twee taken, zeven opstellingen, zeven runs per combinatie, drie extra runs voor één losse controle, en elke toestemmingsvraag gelogd. Het aantal vragen hangt minder af van hoeveel de agent doet dan van hoe hij zijn werk bundelt en aan welke paden hij komt. Een lage teller kan zelfs betekenen dat je minder hebt nagekeken.
Waar je tegenwoordig begint
Eerst de verandering die in de meeste uitleg nog ontbreekt. Sinds versie 2.1.283 is auto mode de mode waarin een nieuwe sessie in de terminal en in VS Code start. Dat staat zo in de documentatie over permission modes: een tweede model, de classifier, beoordeelt acties in plaats van jou. Mijn eigen gids over permissions noemde Manual nog het startpunt, en kreeg tegelijk met deze post een correctie.
Vraagt Claude Code jou steeds om toestemming, dan zit je waarschijnlijk niet in auto. Je hebt zelf een andere mode gekozen, je organisatie heeft auto uitgezet, of je loopt tegen een van de gevallen aan die in elke mode blijven vragen. Die laatste groep is het interessantst, en daar kom ik nog op.
Hoe ik telde
Een kleine Node-repo als proefkonijn, met twee taken:
- Taak A: een kapotte
slugifyrepareren, eenmaxLength-optie met tests toevoegen, de suite draaien en committen. - Taak B: een release voorbereiden. Een CLI in
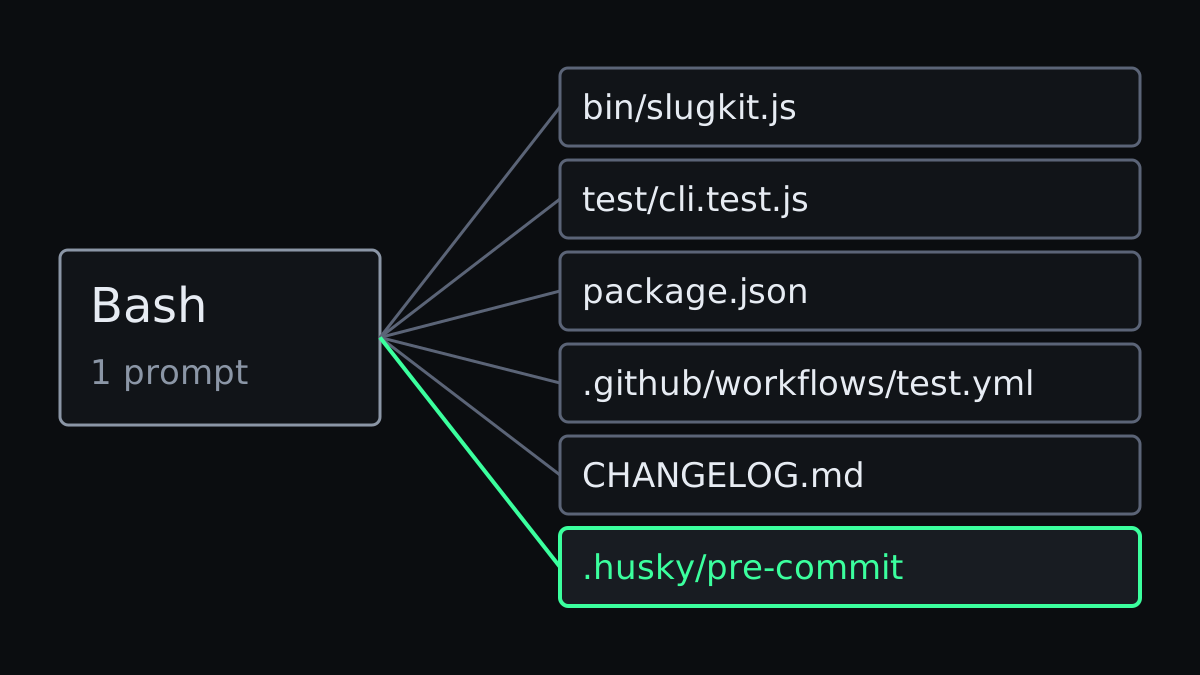
bin/, een GitHub Actions-workflow, een.husky/pre-commit-hook, een regel in de changelog, committen ennpm version patchdraaien.
Elke run draaide claude -p op Claude Code 2.1.326 met Opus 5.5, in een schone configuratiemap zonder mijn eigen hooks, plugins of regels. Toestemmingsvragen gingen via --permission-prompt-tool naar een klein MCP-tooltje dat elke vraag logt en ja zegt.
Elke regel in dat log is dus een keer dat jij had moeten klikken, en de run loopt verder alsof je dat had gedaan. De map gold als vertrouwd, net als bij jou zodra je de trust-dialoog hebt weggeklikt.
Alle 101 runs maakten hun taak af: groene tests, een commit, en bij taak B de juiste tag. Ruim vijftig keer dezelfde slugify-functie laten repareren levert vooral de best geteste slugify-functie van Nederland op.
| Opstelling | Taak A: fix + feature | Taak B: release | Wat bleef vragen |
|---|---|---|---|
| manual | 4 (4–5) | 3 (2–8) | bijna elke wijziging en elk shellcommando |
| acceptEdits | 2 (2–3) | 3 (2–4) | shellcommando's, en bij bewerkingen alleen .husky/pre-commit |
| plan | 4 (4–5) | 5 (3–12) | het plan, eigen vragen aan jou, daarna bewerkingen |
| auto | 0 | 0 | niets |
| manual + 8 allow-regels | 2 (2–3) | 3 (2–8) | bestanden schrijven, mkdir, npm version patch |
| manual + sandbox auto-allow | 3 (2–3) | 1 (1–2) | Write en Edit, schrijven via de shell, en bij B het ene commando met alle releasebestanden |
| bypassPermissions | 0 | 0 | niets |
Mediaan per run, met de spreiding over zeven runs tussen haakjes. Eén kanttekening bij plan: zonder terminal gaat een goedgekeurd plan hier verder in Manual. Interactief kun je kiezen voor "Yes, and use auto mode", en dat heb ik niet gemeten.
Minder vragen is niet hetzelfde als meer controle
Het opvallendste getal ontbreekt in de tabel. In zes van de zeven Manual-runs van taak B schreef de agent bijna de hele release in één shellcommando: een rij heredocs en redirects achter elkaar. Eén vraag, één ja, en er stonden 5 of 6 bestanden op schijf. In elk van die zes runs schreef hij ook de git hook in .husky/pre-commit, het script dat voortaan bij elke commit draait.
Dat verklaart ook waarom taak B in Manual minder vragen kostte dan de kleinere taak A. De agent deed meer en bundelde het beter.
Wie het aantal vragen ziet als maat voor toezicht, beloont precies dat gedrag: hoe meer er in één commando past, hoe minder jij te zien krijgt. Een vraag met zeventig regels heredoc lees je niet. Die klik je weg.
Wat acceptEdits niet dekt
acceptEdits is het standaardadvies tegen te veel vragen, en het halveert ze ook bij taak A. Maar het keurt alleen bewerkingen goed die via de bestandstools lopen, plus een rijtje gewone commando's als mkdir en mv. Schrijft de agent een bestand via de shell, dan is dat een shellcommando, en dan komt er gewoon een vraag. Bij taak A was elke overgebleven vraag in acceptEdits een Bash-commando, waaronder de tests die met cat >> aan een testbestand werden toegevoegd.
De sandbox in auto-allow dekt een ander stuk. Hij laat de meeste shellcommando's zonder vragen draaien zolang ze binnen de sandbox blijven, maar hij gaat niet over de Write- en Edit-tools, dus die vragen nog steeds.
Ook in de sandbox kwam er bij schrijven via de shell soms toch een vraag: bij taak A in vier van de zeven runs. Bij taak B kostte de hele release daar meestal één vraag, en dat was telkens het ene grote shellcommando dat alle bestanden schreef, inclusief .husky. Hoe je de twee combineert staat in de gids over sandboxen.
Drie valkuilen die je niet ziet aankomen
Een allowlist in de repo doet niets in een map die niemand vertrouwt. Zolang de map niet vertrouwd was, leverde de allowlist 4 vragen op, precies evenveel als Manual zonder regels. Volgens de documentatie over workspace trust past Claude Code permissions.allow uit .claude/settings.json pas toe nadat iemand de trust-dialoog voor die map heeft geaccepteerd. claude -p toont die dialoog nooit. Was de map wel vertrouwd, dan waren het er 2.
Hoe dat voor een team uitpakt, staat in het stuk over je config delen. Voor CI betekent het dat een gecommitte allowlist niets goedkeurt, tenzij de job de map zelf als vertrouwd markeert met hasTrustDialogAccepted in ~/.claude.json. Deny- en ask-regels werken wel meteen, want die perken alleen in.
Beschermde paden negeren je allow-regels. Mijn eerste volle ronde van 35 runs mat vooral de map waarin ik mijn aantekeningen bewaar. De testrepo stond onder ~/.claude, en acceptEdits vroeg daar in totaal vaker dan Manual. .claude staat op de lijst van beschermde mappen, samen met onder meer .git, .vscode en .husky.
Schrijft de agent daarin, dan vraagt Claude Code in Manual en acceptEdits om toestemming, ook als een allow-regel het dekt. Dezelfde regel gaf in taak B de enige bewerkingsvragen van acceptEdits: alle drie voor .husky/pre-commit.
Een ask-regel wint van bypass. Met bypassPermissions en één ask-regel voor git commit vroeg Claude Code in drie van de drie runs toestemming voor die commit, en voor niets anders. De documentatie noemt meer van dit soort uitzonderingen die geen enkele mode overslaat. Vraagt hij nog steeds terwijl --dangerously-skip-permissions aanstaat, zoek dan eerst naar een ask-regel in je instellingen.
Wat ik zou doen
- Kijk eerst in welke mode je zit. Krijg je de vragen in Manual of plan, dan levert overstappen naar auto de grootste winst op: in mijn runs van vier naar nul. Je ruilt jouw oordeel in voor dat van een classifier, en wat dat kost heb ik eerder gemeten.
- Wil je geen classifier, neem dan acceptEdits met allow-regels voor je vaste commando's. Zet ze in een bestand dat ook echt gelezen wordt: je gebruikersinstellingen, of de projectmap nadat je die vertrouwd hebt.
- Laat shellwerk door de sandbox gaan. Die vangt het grootste deel van wat acceptEdits laat liggen. Bij schrijven via de shell kwam er in mijn runs soms nog wel een vraag.
- Lees de vraag die je goedkeurt, vooral de lange. Een commando met vijf redirects is vijf bestanden, en een daarvan kan een hook zijn die bij elke commit draait.
Dit is één kleine repo met twee taken, gedraaid zonder terminal. Een echte werkdag heeft meer soorten commando's, en "altijd toestaan" bouwt over dagen een lijst op die deze runs niet hadden. De richting blijft overeind: het aantal vragen meet hoe de agent zijn werk inpakt, en zegt weinig over hoeveel jij ervan gezien hebt.